

具体描述
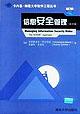
本书由OCTAVE方法的开发者编写,是OCTAVE原则和实施的权威指南。本书提供了评估和管理信息安全风险的系统方法,描述了自主评估的实施过程;演示了如何剪裁评估方法;使其适合不同组织的需要。本书还阐述了重要概念和技术的运行实例,提供了一系列便利的评估工作表和一套可以与组织自己的目录相比较的最佳实践目录。
作者简介
目录信息
读后感
用户评价
读完这本书,最大的感受是作者对于宏观战略层面的把握达到了一个极高的境界。它不仅仅是一本关于如何“修补漏洞”的技术手册,而更像是一部关于如何在不确定性环境中构建可持续安全韧性的战略指南。我特别欣赏它在描述安全治理结构时的那种“去中心化”的思想。传统上,我们总习惯于将安全决策权集中在首席信息安全官(CISO)一人身上,这本书却强调了董事会层面的参与度和业务线的内生驱动力。书中关于如何设计跨职能安全委员会的建议,详细阐述了各个利益相关方(法务、运营、开发、审计)的职责边界和沟通机制,这一点对于我们这种部门壁垒森严的大型企业来说,具有极强的变革推动力。此外,书中对于安全投资回报率(ROSI)的量化分析方法,也提供了摆脱“拍脑袋决策”的有效工具。它不再是简单地告诉你“安全很重要”,而是教你如何用商业语言向高层清晰地论证每一笔安全投入的价值所在,这极大地提升了安全团队在企业内部的话语权和影响力。
评分坦率地说,这本书的深度远远超出了我对一本“管理”类书籍的预期,它成功地将管理学原理、组织行为学与信息安全的具体实践进行了高度的融合。最让我感到震撼的是关于“安全例外流程”的处理章节。在实际工作中,业务部门为了追求速度,总会要求绕过某些安全控制,过去我们往往采取强硬拒绝的态度,导致效率低下和关系紧张。而这本书提供了一个结构化的“风险接受/缓解矩阵”,指导我们如何在明确记录和高层授权的前提下,有控制地允许例外发生,这体现了真正成熟的安全管理是服务于业务的艺术,而不是阻碍业务的枷锁。书中关于“供应商风险管理”的篇幅也写得非常透彻,它不仅列出了尽职调查清单,更深入探讨了在供应链中植入安全要求、并在合同中固化问责机制的具体法律和管理技巧,这对于当前高度依赖第三方服务的环境来说,是极其宝贵的实战经验。
评分这本书的叙事风格非常沉稳,带着一种老派的、经过时间沉淀的专业感。它没有采用时髦的、碎片化的写作手法,而是用非常详尽的案例和深厚的理论基础,为读者搭建了一个坚不可摧的知识体系。我特别喜欢它在讲解安全策略制定部分时所采用的“历史回顾”手法。作者追溯了几个关键安全事件的演变过程,然后展示了这些事件如何催生了现有行业标准和最佳实践,这使得我们理解现行规范时,不再是机械地执行,而是真正理解了其背后的历史必然性和深层逻辑。这种理解上的深化,对于一线安全经理来说至关重要,因为它能帮助我们在面对突发情况时,快速回归到核心的安全原则上,而不是被眼前的技术细节所迷惑。书中对于安全审计和持续改进的章节,也展现了其严谨性,它强调审计不应是事后追责的工具,而应是发现系统性弱点的机会,这种前瞻性的视角,让人对如何持续优化安全体系有了更清晰的路线图。
评分这本**《信息安全管理》**(假设)的书籍,给我的第一印象是内容非常扎实,尤其是在框架构建上做得尤为出色。它不像市面上很多同类书籍那样,上来就堆砌晦涩难懂的技术术语,而是选择了一个非常清晰的、自上而下的管理视角。初读时,我立刻被它对风险评估流程的细致拆解所吸引。作者没有简单地罗列风险类型,而是深入剖析了如何将业务目标与安全控制措施进行有效对齐,这对于我们公司这种正在进行数字化转型,但安全投入与业务发展速度不匹配的组织来说,简直是雪中送炭。书中关于建立“安全文化”的那几章,更是让我耳目一新,它不仅仅停留在强调员工培训的重要性,而是提供了一套可操作的激励和问责机制设计蓝图,让我思考如何将安全意识内化为每个员工的日常行为,而非仅仅是IT部门的责任。全书的论述逻辑严密,观点鲜明,尤其是在处理合规性与业务敏捷性之间的矛盾时,作者提出的平衡策略非常具有实操指导意义,避免了纯粹的学院派空谈,整体阅读体验是痛快淋漓的,让人感觉像是请了一位资深的安全顾问在身边进行一对一辅导。
评分这本书的结构设计非常适合作为企业级安全项目的奠基石。它清晰地划分了战略层(高层决策)、战术层(流程设计)和操作层(技术实施指导的原则),使得不同层级的管理者都能从中找到自己的切入点。作为一名长期从事安全架构设计的技术人员,我原本对纯粹的管理类书籍抱有怀疑态度,但这本书的价值在于,它用管理学的语言,为我们技术人员的工作提供了强有力的商业正当性支持。例如,书中关于“最小权限原则”的讨论,没有停留在技术配置层面,而是上升到了组织权限和信息访问权的哲学层面,并提供了量化指标来衡量权限的过度授予程度。这使得我们在进行权限重构时,有了更坚实的理论依据去推动那些往往阻力重重的组织变革。整本书读下来,我感觉自己获得的不仅仅是知识,更是一种全局性的、平衡性的思维模式,它教会我如何将安全从一个“成本中心”转变为一个“价值赋能者”。
评分 评分 评分 评分 评分相关图书










本站所有内容均为互联网搜索引擎提供的公开搜索信息,本站不存储任何数据与内容,任何内容与数据均与本站无关,如有需要请联系相关搜索引擎包括但不限于百度,google,bing,sogou 等
© 2026 book.wenda123.org All Rights Reserved. 图书目录大全 版权所有