
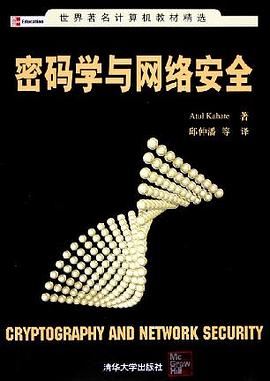

具体描述
《密码学与网络安全》每章后面给出了多项选择、复习题、编程练习题等。《密码学与网络安全》不仅对于普及IT专业人员的网络安全知识、提高普通用户的安全意识会大有裨益,也是本科生和研究生的一本不错的参考书。
作者简介
目录信息
读后感
还有一本书的书名和这本书是一样的《密码学与网络安全》作者:(美)福罗赞 。 对于非数学专业或者数学能力不太赞的阅读起来那难度是相当难的,然后就说这本书,排版比较清晰(个人看书特别喜欢排版清晰的书籍,比如图灵教育的书籍那种优美的排版),然后涉及的数学理论知识很少...
评分还有一本书的书名和这本书是一样的《密码学与网络安全》作者:(美)福罗赞 。 对于非数学专业或者数学能力不太赞的阅读起来那难度是相当难的,然后就说这本书,排版比较清晰(个人看书特别喜欢排版清晰的书籍,比如图灵教育的书籍那种优美的排版),然后涉及的数学理论知识很少...
评分还有一本书的书名和这本书是一样的《密码学与网络安全》作者:(美)福罗赞 。 对于非数学专业或者数学能力不太赞的阅读起来那难度是相当难的,然后就说这本书,排版比较清晰(个人看书特别喜欢排版清晰的书籍,比如图灵教育的书籍那种优美的排版),然后涉及的数学理论知识很少...
评分还有一本书的书名和这本书是一样的《密码学与网络安全》作者:(美)福罗赞 。 对于非数学专业或者数学能力不太赞的阅读起来那难度是相当难的,然后就说这本书,排版比较清晰(个人看书特别喜欢排版清晰的书籍,比如图灵教育的书籍那种优美的排版),然后涉及的数学理论知识很少...
评分还有一本书的书名和这本书是一样的《密码学与网络安全》作者:(美)福罗赞 。 对于非数学专业或者数学能力不太赞的阅读起来那难度是相当难的,然后就说这本书,排版比较清晰(个人看书特别喜欢排版清晰的书籍,比如图灵教育的书籍那种优美的排版),然后涉及的数学理论知识很少...
用户评价
这本书最大的问题在于其“作者视角”过于僵硬,完全没有站在一个渴望解决实际问题的工程师的角度来组织内容。它仿佛在说:“看,这是密码学,这是网络安全,它们理论上是相关的。”却未能提供任何真正将两者有机结合起来的实战蓝图。例如,在讨论证书透明度(CT)日志时,它只是介绍了CT的基本工作原理,但对于如何利用CT日志来主动发现和响应自己域名被非法签发证书的场景,介绍得含糊不清。在网络安全实战中,许多问题都需要跨越协议栈和安全域的综合判断,这本书却将加密通信(SSL/TLS的握手过程)和应用层漏洞(如反序列化攻击)割裂得过于开来,缺乏对攻击链整体视角(Kill Chain)的贯彻。我期待的是能看到如何利用密码学的弱点来设计更隐蔽的后门,或者如何利用安全协议的实现漏洞来窃取密钥,而不是这种将理论概念和安全事件孤立陈述的古老模式。读完后,我感觉自己对知识点的“拥有感”很弱,更像是暂时借阅了一份过期的数据集。
评分坦率地说,这本书的排版和行文风格充满了过时的气息,读起来体验极差,像是在啃一块没有调味的干面包。它试图用一种宏大叙事的方式来介绍“安全”这个概念,结果反而显得空泛无力。在涉及现代网络攻击的章节,内容更新的滞后性令人咋舌。书中对APT(高级持续性威胁)的描述,还停留在早期的蠕虫病毒和简单的渗透测试阶段,对于当前基于供应链攻击、内存破坏技术(如ROP/JOP)以及复杂钓鱼/社会工程学的协同作战模式,几乎没有给出任何有洞察力的分析。更让人气愤的是,书中对“安全治理”和“合规性”的讨论,完全是纸上谈兵的官腔,缺乏对实际企业环境中安全策略制定、风险评估模型(如CVSS/DREAD)的实际应用案例的深入剖析。它只是罗列了ISO 27001的一些条款编号,却从未真正解释如何在资源有限的组织内部有效地部署这些标准。对于期望从中学习如何建立一套现代化、可落地的安全防御体系的读者而言,这本书提供的价值,可能还不如去阅读几篇高质量的行业白皮书。
评分翻开这本书,一股浓重的“学院派”气息扑面而来,它似乎是某位教授为了完成教学任务而仓促编纂的讲义集锦,而非一部经过精心打磨、旨在启发思考的专业著作。书中大量的篇幅被分配给了信息论的基础回顾,以及一些晦涩难懂的数论定理的罗列,这些内容对于一个已经具备扎实数学背景的读者来说,无疑是时间上的浪费。更糟糕的是,章节之间的逻辑衔接处理得极其粗糙,仿佛是把不同的参考资料强行拼凑在一起。比如,前一章还在热烈讨论公钥基础设施(PKI)的建立,下一章却突然跳跃到对哈希函数碰撞抵抗性的纯理论探讨,两者之间缺乏必要的桥梁来引导读者的思维。我尤其对其中对“安全协议设计”的描述感到不满意。作者似乎认为只要遵循几个简单的安全原则,协议就能自动安全,却完全没有提及形式化验证的重要性,也没有展示任何协议分析的工具或方法论。这本书与其说是教人如何构建安全的系统,不如说是教人如何把已有的理论知识背诵下来,对于实战中的“为什么会错”和“如何证明是对的”这两个核心问题,它都交出了令人遗憾的白卷。
评分如果说这是一本关于“密码学”的书,那么它的“密码”部分显然是过于偏重理论和历史的陈述,而对“应用”的关注度则低得可怜。例如,在讲解数字签名时,重点放在了签名算法的数学推导上,却对签名验证过程中常见的“时间侧信道攻击”以及如何设计防范时间泄露的实现方式几乎只字未提。在网络安全的部分,作者对操作系统层面的内存管理和内核安全机制的理解显得非常表面化。当我翻到涉及Linux内核安全模块(如SELinux/AppArmor)的部分时,发现介绍的深度还不如一个普通系统管理员的man页面。这本书似乎假设读者已经拥有了所有必要的底层知识,然后才开始讲述安全概念,这种“无视基础”的叙事方式,直接切断了所有非科班出身但有热情的读者的学习路径。它更像是为那些已经掌握了所有基础知识、只需要一本快速查阅公式的工具书,但以其厚度来看,它承担工具书的职责也显得力不从心,因为它过于冗余地包裹了大量非核心的背景知识。
评分这本号称涵盖“密码学与网络安全”的厚重之作,实则更像是一本针对入门者的“科普速成手册”,而非我所期待的深入探索。初读时,我对其中对RSA、AES等经典算法的描述抱有一丝期待,然而很快便感到了失望。作者似乎过于依赖教科书式的定义堆砌,对这些核心概念的底层数学原理和实际工程中的陷阱着墨甚少。例如,在谈到椭圆曲线密码(ECC)时,仅仅停留在“效率更高”的层面,完全回避了域选择、曲线构造等关键的安全基石问题。更令人费解的是,它在网络安全部分的处理显得尤为肤浅。对SQL注入和XSS的讲解,不过是列举了几个著名的攻击向量,然后草草收尾以“要对用户输入进行过滤”了事。这种避重就轻的态度,让我感觉这本书更像是一个上世纪末的安全知识的简单复述,对于当前如零信任架构、后量子密码学等前沿议题,更是只字未提,完全无法满足一个渴望了解现代攻防格局的读者的需求。我对其中的示例代码的安全性表示严重怀疑,它们看起来更像是为了演示功能而存在的“玩具代码”,缺乏实战中的健壮性和对抗性思维。
评分看了这么久,果然回家之后效率就变得很低下…全书读完只觉得 Ron Rivest 好逆天…以及,出版社你为何用一种奇怪的字体(铁筋隶?)做 h2 呢…
评分看了这么久,果然回家之后效率就变得很低下…全书读完只觉得 Ron Rivest 好逆天…以及,出版社你为何用一种奇怪的字体(铁筋隶?)做 h2 呢…
评分看了这么久,果然回家之后效率就变得很低下…全书读完只觉得 Ron Rivest 好逆天…以及,出版社你为何用一种奇怪的字体(铁筋隶?)做 h2 呢…
评分看了这么久,果然回家之后效率就变得很低下…全书读完只觉得 Ron Rivest 好逆天…以及,出版社你为何用一种奇怪的字体(铁筋隶?)做 h2 呢…
评分看了这么久,果然回家之后效率就变得很低下…全书读完只觉得 Ron Rivest 好逆天…以及,出版社你为何用一种奇怪的字体(铁筋隶?)做 h2 呢…
相关图书






本站所有内容均为互联网搜索引擎提供的公开搜索信息,本站不存储任何数据与内容,任何内容与数据均与本站无关,如有需要请联系相关搜索引擎包括但不限于百度,google,bing,sogou 等
© 2026 book.wenda123.org All Rights Reserved. 图书目录大全 版权所有