
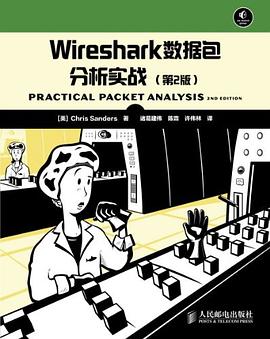

具体描述
《Wireshark数据包分析实战(第2版)》从网络嗅探与数据包分析的基础知识开始,渐进地介绍Wireshark的基本使用方法及其数据包分析功能特性,同时还介绍了针对不同协议层与无线网络的具体实践技术与经验技巧。在此过程中,作者结合一些简单易懂的实际网络案例,图文并茂地演示使用Wireshark进行数据包分析的技术方法,使读者能够顺着本书思路逐步地掌握网络数据包嗅探与分析技能。最后,《Wireshark数据包分析实战(第2版)》使用网络管理员、IT技术支持、应用程序开发者们经常遇到的实际网络问题(包括无法正常上网、程序连接数据库错误、网速很卡,以及遭遇扫描渗透、ARP欺骗攻击等),来讲解如何应用Wireshark数据包分析技术和技巧,快速定位故障点,并找出原因以解决实际问题。《Wireshark数据包分析实战(第2版)》覆盖了无线WiFi网络中的嗅探与数据包分析技术,同时也给出了嗅探与数据包分析领域丰富的参考技术文档、网站、开源工具与开发库等资源列表。
《Wireshark数据包分析实战(第2版)》适合网络管理员、安全工程师、软件开发工程师与测试人员,以及网络工程、信息安全等专业学生与网络技术爱好者阅读。
作者简介
Chris Sanders,是一名计算机安全咨询顾问、作家和研究人员。他还是一名SANS导师,持有CISSP、GCIA、GCIH、GREM等行业证书,并定期在WindowsSecurity.com网站和自己的博客ChrisSanders.org发表文章。Sanders每天都会使用Wireshark进行数据包分析。他目前居住在美国南卡罗米纳州查尔斯顿,以国防承包商的身份工作。
目录信息
第1章 数据包分析技术与网络基础 1
1.1 数据包分析与数据包嗅探器 2
1.1.1 评估数据包嗅探器 2
1.1.2 数据包嗅探器工作原理 3
1.2 网络通信原理 4
1.2.1 协议 4
1.2.2 七层OSI参考模型 5
1.2.3 数据封装 8
1.2.4 网络硬件 10
1.3 流量分类 15
1.3.1 广播流量 15
1.3.2 多播流量 16
1.3.3 单播流量 16
1.4 小结 17
第2章 监听网络线路 19
2.1 混杂模式 20
2.2 在集线器连接的网络中进行嗅探 21
2.3 在交换式网络中进行嗅探 23
2.3.1 端口镜像 23
2.3.2 集线器输出 25
2.3.3 使用网络分流器 26
2.3.4 ARP欺骗 29
2.4 在路由网络环境中进行嗅探 34
2.5 部署嗅探器的实践指南 36
第3章 Wireshark入门 39
3.1 Wireshark简史 39
3.2 Wireshark的优点 40
3.3 安装Wireshark 41
3.3.1 在微软Windows系统中安装 41
3.3.2 在Linux系统中安装 43
3.3.3 在Mac OS X系统中安装 45
3.4 Wireshark初步入门 45
3.4.1 第一次捕获数据包 45
3.4.2 Wireshark主窗口 46
3.4.3 Wireshark首选项 48
3.4.4 数据包彩色高亮 49
第4章 玩转捕获数据包 53
4.1 使用捕获文件 53
4.1.1 保存和导出捕获文件 54
4.1.2 合并捕获文件 55
4.2 分析数据包 55
4.2.1 查找数据包 56
4.2.2 标记数据包 57
4.2.3 打印数据包 57
4.3 设定时间显示格式和相对参考 58
4.3.1 时间显示格式 58
4.3.2 数据包的相对时间参考 59
4.4 设定捕获选项 60
4.4.1 捕获设定 61
4.4.2 捕获文件设定 61
4.4.3 停止捕获选项 62
4.4.4 显示选项 62
4.4.5 名字解析选项 63
4.5 使用过滤器 63
4.5.1 捕获过滤器 63
4.5.2 显示过滤器 69
4.5.3 保存过滤器 72
第5章 Wireshark高级特性 75
5.1 网络端点和会话 75
5.1.1 查看端点 76
5.1.2 查看网络会话 77
5.1.3 使用端点和会话窗口进行问题定位 78
5.2 基于协议分层结构的统计数据 79
5.3 名字解析 81
5.3.1 开启名字解析 81
5.3.2 名字解析的潜在弊端 82
5.4 协议解析 82
5.4.1 更换解析器 82
5.4.2 查看解析器源代码 85
5.5 跟踪TCP流 85
5.6 数据包长度 86
5.7 图形展示 88
5.7.1 查看IO图 88
5.7.2 双向时间图 90
5.7.3 数据流图 91
5.8 专家信息 92
第6章 通用底层网络协议 95
6.1 地址解析协议 96
6.1.1 ARP头 97
6.1.2 数据包1:ARP请求 98
6.1.3 数据包2:ARP响应 99
6.1.4 无偿的ARP 100
6.2 互联网协议 101
6.2.1 IP地址 102
6.2.2 IPv4头 103
6.2.3 存活时间 104
6.2.4 IP分片 107
6.3 传输控制协议 109
6.3.1 TCP头 109
6.3.2 TCP端口 110
6.3.3 TCP的三次握手 113
6.3.4 TCP终止 116
6.3.5 TCP重置 117
6.4 用户数据报协议 118
6.5 互联网控制消息协议 119
6.5.1 ICMP头 119
6.5.2 ICMP类型和消息 120
6.5.3 Echo请求与响应 120
6.5.4 路由跟踪 122
第7章 常见高层网络协议 127
7.1 动态主机配置协议DHCP 127
7.1.1 DHCP头结构 128
7.1.2 DHCP续租过程 129
7.1.3 DHCP租约内续租 134
7.1.4 DHCP选项和消息类型 134
7.2 域名系统 135
7.2.1 DNS数据包结构 135
7.2.2 一次简单的DNS查询过程 136
7.2.3 DNS问题类型 138
7.2.4 DNS递归 139
7.2.5 DNS区域传送 142
7.3 超文本传输协议 145
7.3.1 使用HTTP浏览 145
7.3.2 使用HTTP传送数据 147
7.4 小结 149
第8章 基础的现实世界场景 151
8.1 数据包层面的社交网络 152
8.1.1 捕获Twitter流量 152
8.1.2 捕获Facebook流量 156
8.1.3 比较Twitter和Facebook的方法 158
8.2 捕获ESPN.com流量 159
8.2.1 使用会话窗口 159
8.2.2 使用协议分层统计窗口 160
8.2.3 查看DNS流量 161
8.2.4 查看HTTP请求 162
8.3 现实世界问题 163
8.3.1 无法访问Internet:配置问题 163
8.3.2 无法访问Internet:意外重定向 166
8.3.3 无法访问Internet:上游问题 169
8.3.4 打印机故障 172
8.3.5 分公司之困 175
8.3.6 生气的开发者 179
8.4 小结 184
第9章 让网络不再卡 185
9.1 TCP的错误恢复特性 186
9.1.1 TCP重传 186
9.1.2 TCP重复确认和快速重传 189
9.2 TCP流控制 194
9.2.1 调整窗口大小 195
9.2.2 用零窗口通知停止数据流 196
9.2.3 TCP滑动窗口实战 197
9.3 从TCP错误控制和流量控制中学到的 200
9.4 定位高延迟的原因 201
9.4.1 正常通信 202
9.4.2 慢速通信——线路延迟 202
9.4.3 慢速通信——客户端延迟 203
9.4.4 慢速通信——服务器延迟 204
9.4.5 延迟定位框架 204
9.5 网络基线 205
9.5.1 站点基线 206
9.5.2 主机基线 207
9.5.3 应用程序基线 208
9.5.4 基线的其他注意事项 209
9.6 小结 209
第10章 安全领域的数据包分析 211
10.1 网络侦察 212
10.1.1 SYN扫描 212
10.1.2 操作系统指纹术 216
10.2 漏洞利用 219
10.2.1 极光行动 219
10.2.2 ARP缓存中毒攻击 225
10.2.3 远程访问特洛伊木马 229
10.3 小结 236
第11章 无线网络数据包分析 237
11.1 物理因素 237
11.1.1 一次嗅探一个信道 238
11.1.2 无线信号干扰 239
11.1.3 检测和分析信号干扰 239
11.2 无线网卡模式 240
11.3 在Windows上嗅探无线网络 242
11.3.1 配置AirPcap 242
11.3.2 使用AirPcap捕获流量 243
11.4 在Linux上嗅探无线网络 244
11.5 802.11数据包结构 246
11.6 在Packet List面板增加无线专用列 247
11.7 无线专用过滤器 248
11.7.1 筛选特定BSS ID的流量 249
11.7.2 筛选特定的无线数据包类型 249
11.7.3 筛选特定频率 250
11.8 无线网络安全 251
11.8.1 成功的WEP认证 251
11.8.2 失败的WEP认证 253
11.8.3 成功的WPA认证 253
11.8.4 失败的WPA认证 255
11.9 小结 256
附录A 延伸阅读 257
· · · · · · (收起)
读后感
首先说这本啦: http://book.douban.com/subject/21691692/ 初学者必备,介绍了wireshark安装,嗅探网络流量,wireshark的基本使用,用wireshark分析了一圈常用的TCP,UDP协议,也简要分析了HTTP等应用层协议,概要介绍了一些TCP重传的机制,最后是无线分析 整个书定位应该是...
评分值得购买 《wireshark 数据包分析实战》主要介绍了如何使用 wireshark 分析网络数据。该书既介绍了 wireshark 捕获捕获、保存、分析数据包的基本操作,也介绍了使用 wireshark 中 analysis 和 statics 分析网络情况的高级用法。既有 eth、arp、ip、tcp、udp、dns 等网络协议的...
评分首先说这本啦: http://book.douban.com/subject/21691692/ 初学者必备,介绍了wireshark安装,嗅探网络流量,wireshark的基本使用,用wireshark分析了一圈常用的TCP,UDP协议,也简要分析了HTTP等应用层协议,概要介绍了一些TCP重传的机制,最后是无线分析 整个书定位应该是...
用户评价
这本书的封面设计着实抓人眼球,那种深邃的蓝与跳动的绿色交织在一起,仿佛在预示着即将潜入数据流的深海。我原以为这会是一本枯燥的技术手册,塞满了晦涩难懂的协议栈定义,但翻开第一页我就被那种直击灵魂的叙事方式所吸引。作者显然不是那种只会照本宣科的学院派,他更像是一位经验老到的战场老兵,用生动的比喻将复杂的网络交互过程描绘得如同谍战大片。比如,在讲解TCP三次握手时,他没有用枯燥的“SYN/ACK/ACK”来敷衍,而是将这个过程比作情报人员在混乱的城市中进行身份验证的精密步骤,每一步的延迟、丢失、重传,都对应着现实世界中可能出现的风险和陷阱。阅读这本书的过程,与其说是学习,不如说是一场沉浸式的体验,我能清晰地“看”到那些看不见的数据包是如何在光缆中穿梭,如何被防火墙阻挡,又是如何被恶意软件悄悄劫持。这种将冰冷的技术用富有温度的语言重新包装的能力,是这本书最令人称道之处。它成功地将“分析”这个听起来高冷的动作,拉到了一个普通技术爱好者能够轻松触及的高度,让人在惊叹于网络复杂性的同时,也获得了掌控感。
评分这本书的排版和图例设计,也为它增色不少。在技术书籍中,清晰的图示往往是理解复杂概念的关键。很多书籍的截图模糊不清,或者流程图结构混乱,读起来十分费劲。然而,这本书中的所有截图都经过了精心的裁剪和高亮处理,重要的字段或数值被清晰地标注出来,即便是那些密密麻麻的十六进制数据流,也能通过色彩的区分,让人一眼就能抓住重点。特别是对于数据包结构的剖析,作者使用了大量的侧边栏注释,解释了每一个字节的含义,这极大地减少了频繁查阅外部文档的需要。这种对视觉传达效率的重视,体现了作者对阅读者体验的尊重。我甚至可以毫不夸张地说,这本书的某一章内容,如果换成其他书籍的排版,可能需要花费两倍的时间才能理解,而在这里,一切都显得如此井井有条,逻辑清晰可见。它让原本可能让人头昏脑涨的二进制世界,变得如同清晰的工程蓝图一般易于解读。
评分不得不提的是,这本书在案例选择上的独到眼光。它避开了那些教科书上反复出现的、人尽皆知的“Hello World”级别的网络故障模拟,转而深入到一些极具实战价值的场景中去剖析问题。比如,关于HTTP/2性能瓶颈的章节,作者没有停留在理论层面讨论多路复用,而是通过截取一个真实电商网站在促销期间的性能衰退数据流,一步步带领我们定位到是某个特定资源的阻塞导致了全局延迟。他展示了如何利用时间戳和窗口大小的变化,精确地识别出是服务端资源限制还是客户端的网络拥堵造成了用户体验的下降。更绝的是,书中关于加密流量分析的部分,虽然我们无法直接窥探内容,但作者巧妙地通过分析握手过程中的密钥协商参数和记录的异常会话长度,推演出潜在的隧道建立行为。这种“透过现象看本质”的分析思路,极大地拓宽了我对网络安全事件响应的认知边界。这本书的价值不在于教会你工具的每一个按钮在哪里,而在于培养你用工具去“思考”问题的思维框架,这远比单纯的软件操作指南要宝贵得多。
评分我个人的阅读习惯是比较挑剔的,尤其对内容的结构和逻辑连贯性有较高要求。这本书的章节编排显示出极高的专业水准和精心打磨。它不像有些技术书籍那样,前几章堆砌基础知识,后几章突然跳跃到高阶应用,导致读者体验断裂。这本书的脉络是层层递进、螺旋上升的。从最基础的以太网帧结构开始,逐步过渡到TCP/IP协议栈的细节,然后自然地引入了应用层协议(如DNS和SMB)的分析方法。最妙的是,它在介绍完一个分析技术点后,紧接着就会附带一个“陷阱提示”或者“高级技巧”,用小框的形式进行强调。这种结构设计,使得学习过程非常流畅,每掌握一个新技能,立刻就能知道它在实际环境中可能遇到的挑战。阅读完毕后,我感觉自己不是在读一本独立的书,而是在遵循一个由经验丰富的导师精心设计的、从入门到精通的实战路线图。这种对读者学习路径的体贴入微,在同类书籍中实属罕见。
评分这本书真正打动我的地方,在于它传递出一种对技术精确性的执着追求。它不满足于“能工作”的解决方案,而是深入到“为什么是这样工作”的底层原理。在讲解故障排除时,作者反复强调了对比分析的重要性——即对比“正常”流量和“异常”流量的差异。他提供了一套近乎于侦探推理般的方法论,教导读者如何建立一个稳定的“基线模型”,从而让任何微小的异常波动都能被敏锐地捕捉到。书中提到,在分析一个间歇性断线问题时,并不是去追逐那个断开的瞬间,而是要分析断开前最后一次成功的握手包中,某个TTL值的细微变化,这个变化可能预示着中间网络设备的负载过高。这种对细节的苛求和对“完美”分析的追求,感染着每一个读者。读完此书,我感觉自己不仅掌握了一套工具的使用方法,更重要的是,我拥有了一套更加严谨、更加细致的网络问题诊断哲学,这对于任何希望在网络领域深耕的人来说,都是一笔无价的财富。
评分工具书
评分入门书籍。推荐。后期应该再搭配一本wireshark工具书类型的,如cookbook
评分入门过一遍
评分: TP393.09/7924
评分200多页的小书花专门两章讲 tcp/ip 协议栈基本原理是不是太奢侈了,集中讲 wireshark 就好了嘛
相关图书

本站所有内容均为互联网搜索引擎提供的公开搜索信息,本站不存储任何数据与内容,任何内容与数据均与本站无关,如有需要请联系相关搜索引擎包括但不限于百度,google,bing,sogou 等
© 2026 book.wenda123.org All Rights Reserved. 图书目录大全 版权所有