
具体描述
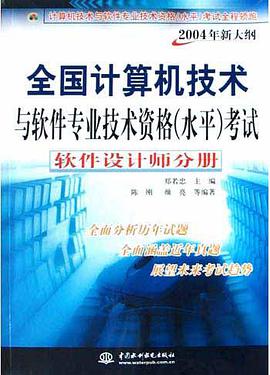
本书是根据2004年版计算机技术与软件专业技术资格(水平)考试大纲编写的考试辅导书。全书以综述导航、考点研究、重点提炼与试题解析、全真检测四个部分为框架,为考生全程领跑。
全书主体按照考试大纲和教程的章节编排,共有13章,涵盖计算机系统、程序语言基础、操作系统、系统开发与运行、网络基础知识、多媒体知识、数据库技术、数据结构、数学基础知识、算法设计技术、软件设计技术、标准化知识、计算机软件知识产权等内容。书前有专家对历年试题的分析和展望,并详细分析2004年和2001年大纲的变化。书中每章都配有复习进度时间表。书后附有精心提炼的三套模拟试题,以及书中习题的全部答案。
建议准备参加软件设计师级考试的人员精心阅读本书,相信能够通过对本书的学习加快复习的行程。对于各类培训机构来说,本书也是一本不错的教学辅导书。
好的,这是一份关于一本与您提到的图书不相关的书籍的详细简介,旨在不提及您原书的任何内容: --- 《现代网络架构与安全实践》 书籍概述 本书全面深入地探讨了当代企业级网络架构的设计原理、核心组件的运作机制以及面向威胁的防护策略。在信息技术飞速迭代的背景下,对高效、稳定且具备强大弹性的网络基础设施的需求日益迫切。本书并非侧重于单一的理论模型,而是致力于提供一套实用的、可落地的网络工程方法论,帮助网络工程师和系统架构师构建面向未来的网络环境。全书内容紧密围绕云计算、软件定义网络(SDN)、网络功能虚拟化(NFV)以及零信任安全框架等前沿技术展开,旨在填补理论知识与复杂生产环境应用之间的鸿沟。 第一部分:现代网络架构的基石 第一部分着重阐述了支撑现代高性能网络的底层技术和设计哲学。我们首先剖析了传统三层架构(核心层、汇聚层、接入层)在面对大规模虚拟化和东西向流量激增时的局限性。随后,本书详细介绍了融合了CLOS架构(如Spine-Leaf结构)在数据中心内部署的优势,包括其在提升带宽、降低延迟和简化管理方面的卓越表现。 数据中心互联与Fabric技术: 深入探讨了数据中心内部网络(DCN)的演进历程,重点解析了VXLAN(Virtual Extensible LAN)技术的原理、Overlay与Underlay网络的解耦,以及EVPN(Ethernet VPN)作为控制平面协议如何实现高效的二层和三层网络扩展。我们通过大量的拓扑图和配置示例,展示了如何利用这些技术构建可扩展、多租户的网络Fabric。 网络可编程性与自动化: 面对日益复杂的网络规模,手动配置已成为瓶颈。本章详细介绍了网络可编程性的概念,包括使用NetConf/YANG、RESTful API以及Ansible等工具实现网络资源的自动化部署、配置和故障排除。探讨了如何构建持续集成/持续部署(CI/CD)流程应用于网络运维(NetDevOps),极大地提高了网络变更的效率与准确性。 第二部分:高级路由、流量工程与服务质量 本部分聚焦于网络核心的智能决策过程,即如何确保数据流的路径选择是最优的,并满足不同应用对延迟和带宽的严格要求。 MPLS与流量工程: 详细讲解了多协议标签交换(MPLS)的工作原理,包括LDP、RSVP-TE等信令协议。重点在于如何利用L3VPN和L2VPN技术在广域网(WAN)中承载企业私有业务。此外,本书提供了详尽的关于约束最短路径优先(CR-SP)和流量工程(TE)的实施指南,使读者能够基于业务优先级动态调整网络路径。 SD-WAN的架构与优势: 在企业分支机构快速增长的背景下,软件定义广域网(SD-WAN)已成为主流。本章对比分析了传统VPN与SD-WAN在集中控制、应用感知路由以及链路负载均衡方面的差异。我们将介绍基于策略的路由引擎如何根据实时链路质量动态选择最佳传输路径(如MPLS、互联网或LTE),从而优化用户体验。 服务质量(QoS)的精细化管理: 深入探讨了端到端QoS的实现机制,包括分类(Classification)、标记(Marking,如DSCP/CoS)、整形(Shaping)和拥塞管理(如WRED)。针对VoIP、视频会议和关键业务应用,本书提供了分层的QoS部署模型和验证方法,确保关键流量的优先级。 第三部分:面向威胁的网络安全实践 网络安全是现代架构中不可或缺的一环。第三部分将网络安全视为基础设施的固有属性,而非附加组件。 零信任网络访问(ZTNA): 彻底摒弃了传统的边界安全模型,本书全面阐述了零信任原则的实施路径。重点讲解了身份验证、设备健康检查以及微隔离(Micro-segmentation)在实现“永不信任,始终验证”理念中的核心作用。 下一代防火墙(NGFW)与深度包检测(DPI): 讲解了NGFW超越传统ACL和状态检测的能力,包括应用层识别、入侵防御系统(IPS)的机制、URL过滤和沙箱技术。如何有效地部署和调优这些组件以应对复杂的应用层攻击,是本章的核心内容。 安全信息与事件管理(SIEM)与威胁狩猎: 在海量日志数据的背景下,本书介绍了SIEM平台如何汇聚、关联和分析来自网络设备、服务器和安全工具的数据。我们指导读者建立有效的警报规则集,并介绍威胁狩猎的基础概念,即主动在网络中寻找潜在的、尚未触发警报的恶意活动。 第四部分:云原生网络与未来趋势 最后一部分着眼于网络技术与云计算环境的深度融合,以及未来可能的发展方向。 云网络连接(Cloud Interconnect): 详细分析了将本地数据中心与主流公有云(如AWS、Azure、GCP)进行安全、低延迟连接的最佳实践,包括专线服务(如Direct Connect/ExpressRoute)的配置与冗余设计。 CNI与容器网络: 针对Kubernetes等容器编排平台,本书深入研究了容器网络接口(CNI)插件的工作原理,如Flannel、Calico和Cilium,特别是eBPF技术在提升容器间通信性能和安全策略执行方面的巨大潜力。 安全运维与合规性: 强调了自动化安全响应和定期的安全审计在维持长期网络健康中的重要性。 目标读者 本书适合具备一定网络基础知识,希望从传统网络工程师向现代化网络架构师转型的专业人士。它同样适用于系统管理员、信息安全分析师,以及需要理解现代网络基础设施如何支撑业务发展的技术管理者。通过本书的学习,读者将能够设计、部署和维护一个安全、高效、面向未来的企业级网络环境。
作者简介
目录信息
丛书前言
前言
绪论 软件设计师考试试题统计与分析
第1章 计算机系统
第2章 程序语言基础
第3章 操作系统知识
第4章 系统开发与运行
第5章 网络基础知识
第6章 多媒体知识
第7章 数据库技术
第8章 数据结构
第9章 数学基础知识
第10章 算法设计技术
第11章 软件设计技术
第12章 标准化知识
第13章 计算机软件知识产权
模拟试题(一)
模拟试题(二)
模拟试题(三)
附录A 全真检测参考答案
附录B 模拟试题参考答案
· · · · · · (收起)
前言
绪论 软件设计师考试试题统计与分析
第1章 计算机系统
第2章 程序语言基础
第3章 操作系统知识
第4章 系统开发与运行
第5章 网络基础知识
第6章 多媒体知识
第7章 数据库技术
第8章 数据结构
第9章 数学基础知识
第10章 算法设计技术
第11章 软件设计技术
第12章 标准化知识
第13章 计算机软件知识产权
模拟试题(一)
模拟试题(二)
模拟试题(三)
附录A 全真检测参考答案
附录B 模拟试题参考答案
· · · · · · (收起)
读后感
评分
评分
评分
评分
评分
用户评价
评分
评分
评分
评分
评分